
Cloud & Virtualization · 4 septembre 2026
VCF 9.1.1 fait entrer l’IA dans les opérations cloud privé
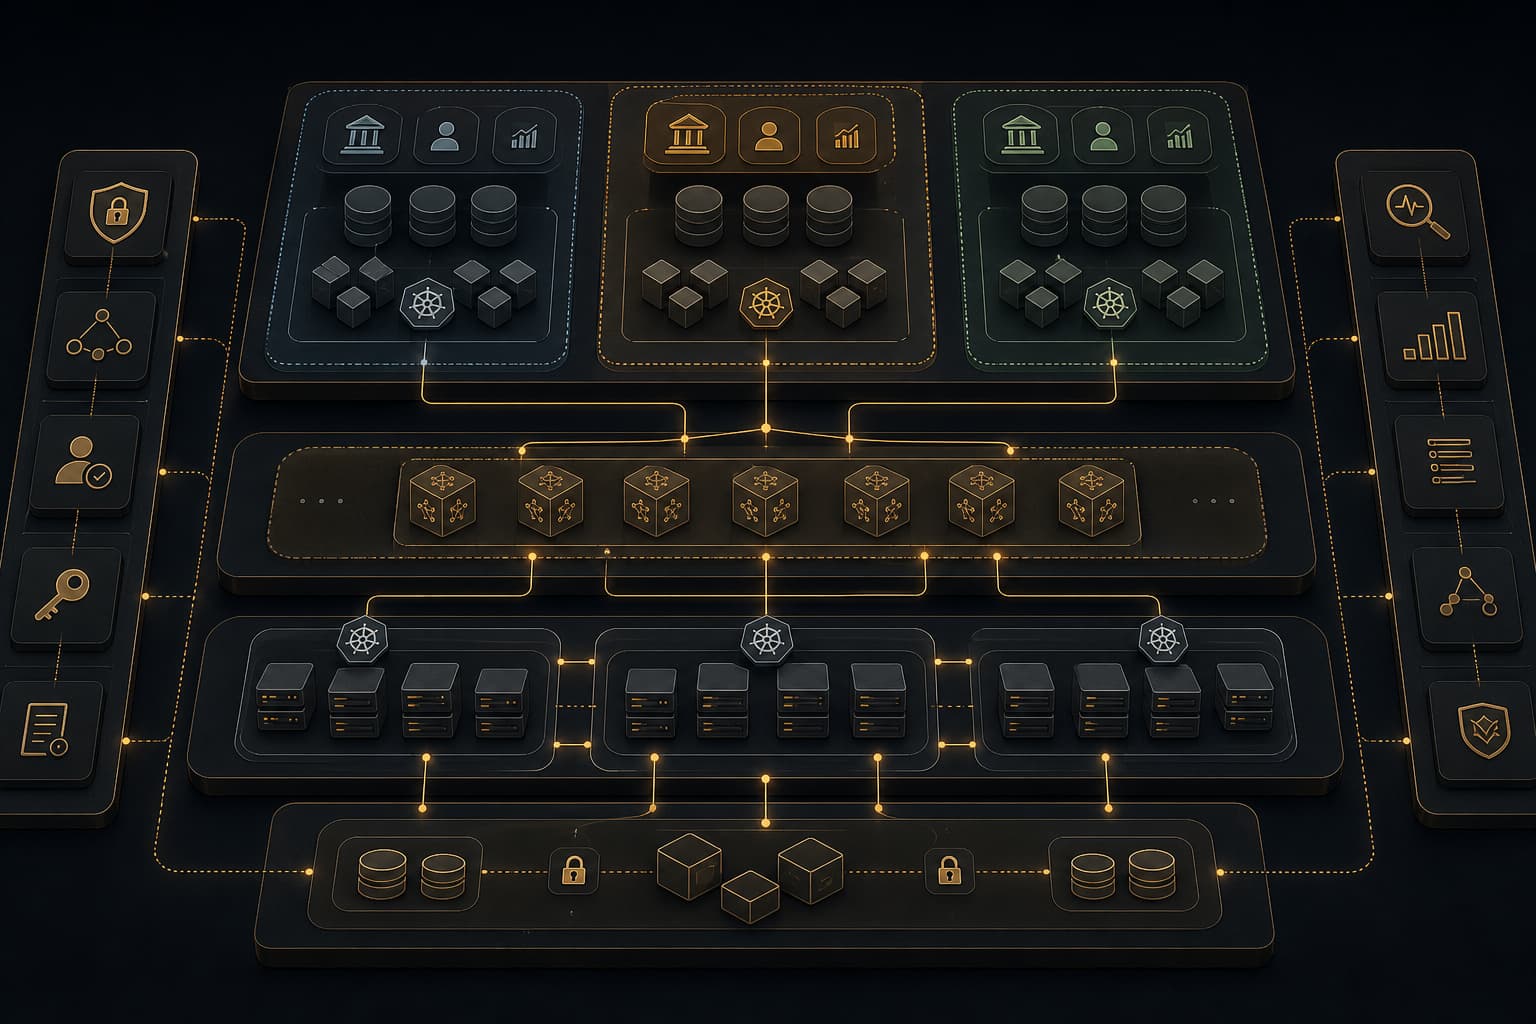
Le 3 septembre 2026, VMware a annoncé la disponibilité générale de VMware Cloud Foundation 9.1.1. Cette version n’est pas simplement une incrémentation de plateforme de plus. VMware positionne VCF comme la couche d’exploitation de l’IA privée : partage de modèles en multi-tenant, gestion des add-ons Kubernetes, visibilité opérationnelle étendue, durcissement de sécurité et workflows d’infrastructure assistés par IA font désormais partie de la même discussion autour du cloud privé.
Pour les gestionnaires de fonds luxembourgeois, AIFM, banques privées et équipes IT d’entreprise, le signal est clair : l’infrastructure IA sort des laboratoires d’innovation isolés pour entrer dans le périmètre de production réglementé. Cela déplace la décision de « quel modèle utilisons-nous ? » vers « quel control plane gouverne le modèle, le tenant, la donnée, le runtime et les preuves ? ». Sous DORA, les attentes de la CSSF et le GDPR, cette distinction compte. Un déploiement d’IA privée sans capacité de reprise, observabilité, frontières d’identité et preuves opérationnelles auditables n’est pas une infrastructure souveraine. C’est un autre service critique non documenté.
Impact réglementaire et métier
La valeur métier de VCF 9.1.1 ne tient pas seulement à la liste de fonctionnalités de VMware. Le point le plus important est qu’un grand fournisseur d’infrastructure présente désormais le cloud privé, les opérations Kubernetes et la gouvernance des workloads IA comme une seule décision d’achat exécutive. Broadcom a introduit VMware Private AI Cloud à VMware Explore 2026 comme un moyen d’exécuter des workloads d’inférence, des applications agentiques et des workloads d’entreprise traditionnels ensemble sur une plateforme de cloud privé. La couverture d’ITPro a cadré l’annonce autour des moteurs de coût de l’IA et de la consolidation d’infrastructure, ce qui correspond exactement à la pression que subissent beaucoup de CIO européens : la consommation d’IA en cloud public est rapide à lancer, mais difficile à prévoir, contenir et documenter une fois en production.
Pour les entités financières réglementées, cela recoupe directement DORA. Si un workload IA soutient le reporting des risques, le service client, les opérations de trading, les opérations de fonds, l’analyse cybersécurité ou la réponse aux incidents, il ne peut pas être traité comme une expérimentation annexe. Il entre dans le périmètre de gestion des risques ICT. Cela implique une ownership claire, une classification des incidents, une cartographie des dépendances tierces, des tests de résilience, une gouvernance des accès et une planification de sortie.
Les entreprises luxembourgeoises devraient lire cette version à travers trois angles.
Premièrement, la souveraineté des données. L’IA privée réduit l’exposition à des traitements externes non contrôlés, mais elle ne résout pas automatiquement la souveraineté. Un modèle exécuté dans un environnement VMware a toujours besoin d’une isolation stricte des tenants, de contrôles de rétention, de règles de traitement des prompts et des sorties, de chiffrement, d’une propriété claire des clés et de preuves indiquant où l’inférence a effectivement eu lieu.
Deuxièmement, la résilience opérationnelle. DORA pousse les conseils d’administration et organes de direction à comprendre les chaînes de dépendance technologique. L’inférence IA ajoute de nouvelles chaînes : ordonnancement GPU, registres de modèles, bases de données vectorielles, clusters Kubernetes, API gateways, pipelines d’observabilité, domaines de sauvegarde et fournisseurs d’identité. Si l’un de ces composants tombe en panne pendant une fenêtre de reporting réglementaire ou un incident impactant des clients, « la plateforme IA était indisponible » n’est pas une cause racine acceptable.
Troisièmement, la maîtrise des coûts et la concentration fournisseur. VMware reste profondément ancré dans l’infrastructure des entreprises européennes. VCF 9.1.1 peut être attractif pour les organisations déjà standardisées sur VMware, en particulier lorsque les équipes plateforme cherchent une voie supportée vers l’IA privée sans tout reconstruire dès le premier jour. Mais les dirigeants doivent tout de même comparer l’économie complète avec les alternatives : Proxmox plus Ceph, OpenShift Virtualization, Nutanix AHV, Kubernetes bare-metal, vLLM, Ollama, Qdrant et des stacks d’observabilité ouvertes. La bonne réponse n’est pas idéologique. La bonne réponse est celle qui réduit le risque opérationnel, démontre la conformité et résiste aux cycles de renouvellement.
Schéma architectural et opérationnel
Une plateforme d’IA privée réglementée doit être conçue comme un service de production contrôlé, pas comme un îlot GPU.
À la périphérie, routez le trafic des modèles et des agents via une couche d’ingress gouvernée : F5, Nginx, HAProxy, API gateway ou service mesh selon l’existant. Cette couche doit appliquer la politique TLS, le routage des tenants, les limites de requêtes, l’authentification, la segmentation réseau et la journalisation. C’est aussi à cet endroit que les institutions financières peuvent appliquer des allowlists, des politiques WAF et une séparation explicite entre utilisateurs humains, applications et agents.
Derrière cela, le runtime IA doit être isolé par classe de workload. Une synthèse interne à faible risque ne devrait pas partager la même zone de confiance d’exécution qu’un agent capable d’interroger des systèmes opérationnels, d’ouvrir des tickets ou de déclencher de l’automatisation. Que la plateforme repose sur VCF Private AI Services, Kubernetes avec vLLM, Ollama pour des modèles locaux plus petits, ou un schéma hybride, chaque workload doit avoir un owner déclaré, une classification des données, une source de modèle, un profil de rétention et un modèle de support opérationnel.
Pour la génération augmentée par récupération, les vector stores tels que Qdrant doivent être traités comme des plateformes de données réglementées. Les index contiennent des représentations dérivées d’informations sensibles. Ils nécessitent des contrôles d’accès, des politiques de sauvegarde, une gestion du cycle de vie et des workflows de suppression alignés avec le GDPR et les politiques internes de conservation des documents. Traiter les embeddings comme de simples métadonnées inoffensives est une erreur.
Pour les opérations, la couche importante est celle des preuves. L’accent mis par VCF 9.1.1 sur les opérations de cloud privé et l’observabilité Kubernetes reflète une réalité pratique : les plateformes IA échouent de façons très ordinaires pour une infrastructure. Le DNS casse. Les certificats expirent. Les règles d’ingress dérivent. La latence stockage augmente. Les nœuds GPU chauffent. Les mises à jour Kubernetes affectent l’ordonnancement. Si vous ne pouvez pas corréler la latence d’inférence, les événements de pods, la pression sur les nœuds, les logs de reverse proxy, les décisions d’identité et l’impact utilisateur, la plateforme résistera mal à une revue d’incident.
C’est là que Zabbix, Grafana, Prometheus, OpenTelemetry et les pipelines de logs deviennent une partie de l’architecture de conformité. Ils doivent produire une chronologie que la direction, l’ingénierie et les auditeurs peuvent comprendre. Pour les agents IA à plus haut risque, chaque appel d’outil doit pouvoir être attribué à un humain, un service account ou un workflow approuvé. Chaque action privilégiée doit avoir une décision de politique associée. Chaque remédiation automatisée doit être réversible, ou au minimum bornée par un chemin de changement contrôlé.
L’automatisation doit être conçue avec la même discipline. Ansible, Terraform et GitOps peuvent réduire la dérive, mais seulement lorsqu’ils sont liés à des workflows d’approbation et à une séparation des environnements. Une plateforme d’IA privée doit disposer de chemins de promotion définis, du développement au test puis à la production. Les mises à jour de modèles, les mises à jour d’images conteneur, les add-ons Kubernetes et les changements de drivers GPU doivent passer par des release gates. « Le modèle a changé hier soir » ne devrait jamais être découvert pendant un incident client.
Ce que cela change en pratique
- Les conseils d’administration devraient demander une cartographie des dépendances de l’infrastructure IA. Incluez les hyperviseurs, clusters Kubernetes, runtimes de modèles, vector stores, gateways, IAM, sauvegardes, supervision et fournisseurs tiers.
- Les CIO devraient séparer la stratégie d’IA privée de la stratégie de renouvellement VMware. VCF peut être très adapté aux environnements existants, mais le business case doit inclure le lock-in, le support, les options de sortie et les alternatives open source.
- Les CISO devraient classifier les agents IA comme des identités, pas comme des scripts. Les agents qui accèdent aux systèmes ont besoin d’identifiants bornés, de monitoring runtime, de portes d’approbation et de chemins de révocation.
- Les équipes infrastructure devraient définir des tiers de workloads IA. Tous les modèles n’ont pas besoin du même niveau de HA, de capacité GPU ou de contrôles de conformité. Les workloads critiques nécessitent des schémas de résilience plus robustes.
- Les équipes plateforme devraient rendre l’observabilité obligatoire avant la production. Les seules métriques d’inférence ne suffisent pas. Corrélez la télémétrie applicative, Kubernetes, stockage, réseau, sécurité et impact utilisateur.
- Les responsables des opérations de fonds devraient identifier où l’IA touche les processus réglementés. Support NAV, reporting, réconciliations, communications clients et workflows de risque nécessitent une gouvernance explicite.
- Les achats devraient exiger la portabilité des preuves. Logs, configurations, inventaire des modèles et chronologies d’incidents doivent rester exploitables si l’entreprise change de fournisseur ou d’architecture.
Comment Ali Run AIOps aborde le sujet
Ali Run AIOps traite l’IA privée comme un programme de résilience et de gouvernance, pas comme l’installation d’un produit. Dans un environnement réglementé, l’architecture doit relier infrastructure, sécurité, automatisation et preuves. Cela signifie concevoir le control plane avant de faire croître le parc GPU : ingress, segmentation, identité, observabilité, sauvegarde, gestion des releases et runbooks opérationnels.
Notre travail se situe à l’intersection de l’infrastructure Linux, du DevOps/SRE, de la Sovereign AI et des opérations FinTech. Pour les clients qui évaluent VMware Cloud Foundation, Proxmox, l’inférence basée sur Kubernetes, vLLM/Ollama, Qdrant, Zabbix/Grafana ou l’automatisation Ansible, l’objectif reste le même : réduire le risque opérationnel, garder les données sensibles sous contrôle et construire des systèmes explicables sous pression. L’IA privée ne crée de valeur métier que lorsqu’elle est assez fiable pour la production et suffisamment gouvernée pour l’audit.
Sources
- VMware Cloud Foundation Blog — Announcing General Availability of VMware Cloud Foundation 9.1.1
- VMware Cloud Foundation Blog — New AI and Kubernetes Private Cloud Operations Capabilities in VCF 9.1.1
- Broadcom — VMware Private AI Cloud announcement
- ITPro — VMware targets AI cost drivers with new Private AI Cloud service
- CSSF — ICT and cyber risk for DORA entities
- CSSF — Circular CSSF 25/882 on ICT third-party services under DORA
Notes connexes
Cloud & Virtualization · 27 août 2026
Kubernetes 1.37 rend les clusters IA auditables
Kubernetes 1.37 transforme les clusters IA en preuves de résilience : scheduling, métriques, identité et hygiène d’upgrade comptent désormais.
Cloud & Virtualization · 5 sept. 2026
Proxmox ouvre une vraie voie Horizon VDI
La certification Horizon de Proxmox rend la virtualisation ouverte plus crédible pour la VDI des entreprises européennes régulées.