
Sovereign AI · 2 septembre 2026
La confidentialité de l’IA frontière passe sous garde client
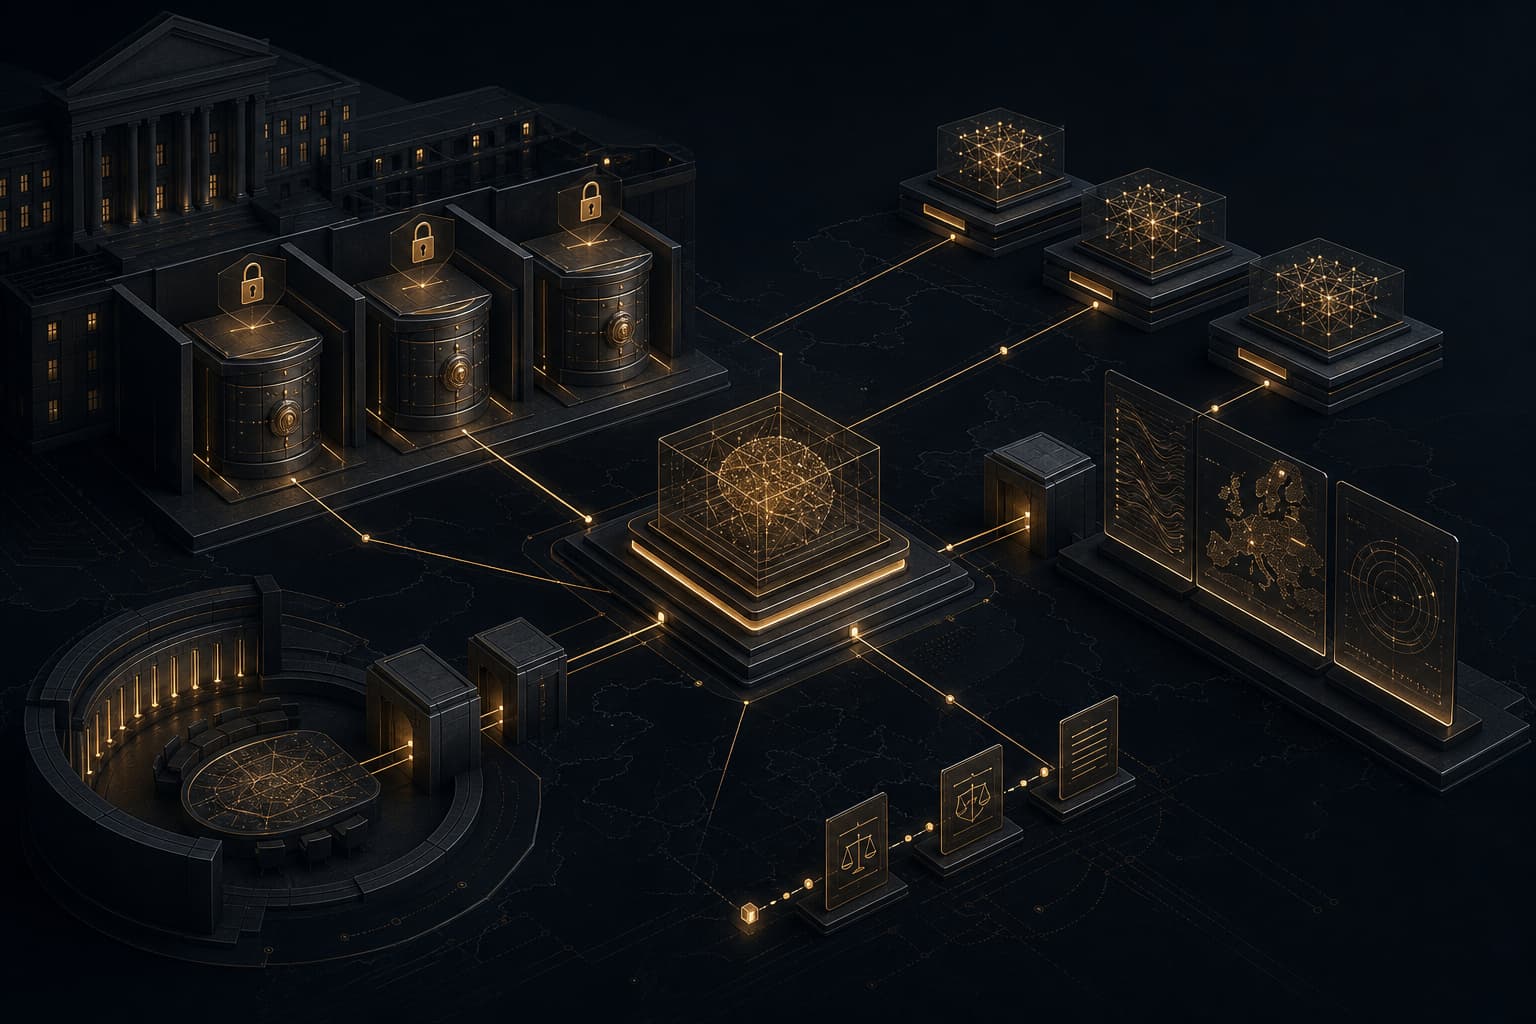
Le 1er septembre 2026, Anthropic a annoncé Enterprise Frontier Safeguards, une nouvelle architecture destinée à permettre à certains clients entreprise éligibles d’utiliser ses modèles Claude Fable les plus capables, tout en conservant les données de monitoring dans une infrastructure cloud contrôlée par le client. Le même jour, AWS a annoncé la disponibilité de Claude Fable 5.1 sur Amazon Bedrock et décrit le fonctionnement du nouveau modèle de rétention et de safeguards à l’intérieur du périmètre AWS. Axios a correctement cadré le mouvement : il ne s’agit pas seulement d’une sortie de modèle ; c’est une réponse aux objections des entreprises sur la confidentialité, les coûts et la sûreté du déploiement de l’IA frontière.
Pour les institutions financières luxembourgeoises et européennes, le signal important n’est pas le nom du modèle. C’est le schéma de garde. L’IA frontière passe d’une simple question d’achat d’API à une conception de control plane régulée : qui stocke les prompts et les sorties, qui détient les clés de chiffrement, qui examine les alertes de sûreté, combien de temps les preuves sont conservées, et comment le dispositif est documenté pour DORA, le GDPR, l’EU AI Act, les comités de risque internes et les auditeurs externes. Dans les opérations de fonds, la banque privée, les systèmes de risque et les workflows RegTech, cette distinction compte davantage qu’un tableau de benchmarks supplémentaire.
Impact réglementaire et métier
La politique d’Anthropic pour les modèles couverts confirme une réalité dure de l’adoption de l’IA en environnement régulé : les modèles à capacité plus élevée peuvent nécessiter la conservation de données d’usage pour détecter les abus. Anthropic indique que les modèles couverts sont désignés lorsque leurs capacités créent un risque accru d’usage malveillant, et que Claude Fable 5.1 est généralement disponible mais soumis aux politiques applicables aux modèles couverts. Par défaut, l’utilisation d’un modèle couvert implique une fenêtre de conservation des prompts et des complétions. La nouvelle proposition EFS d’Anthropic tente de résoudre le conflit en déplaçant les données d’activité dans une infrastructure contrôlée par le client, avec des clés de chiffrement gérées par le client, des politiques d’accès, de l’audit logging et du monitoring automatisé.
Cette architecture est très pertinente pour les entités financières européennes, car elle correspond directement au vocabulaire de la résilience opérationnelle. DORA ne permet pas à une banque, un AIFM, une société de paiement ou un prestataire critique de services aux fonds de traiter une plateforme d’IA comme un simple outil informel de productivité dès lors qu’elle soutient des processus métier importants. Si un modèle frontière lit des notes d’incident, rédige du code pour des systèmes de production, examine des changements de firewall, analyse des workflows AML ou interroge des documents opérationnels, il entre dans le paysage du risque ICT. Les documents de l’EBA sur les registres d’information DORA et le risque tiers ICT renforcent le même principe : les arrangements contractuels et les dépendances critiques doivent être visibles, évalués et gouvernables.
L’EU AI Act ajoute une autre couche. Les obligations de transparence de l’article 50 s’appliquent depuis le 2 août 2026, et la Commission a positionné les codes et lignes directrices comme des outils pratiques de conformité pour les fournisseurs et les déployeurs de certains systèmes d’IA. Pour les dirigeants d’entreprise, le problème opérationnel immédiat n’est pas seulement de savoir si le contenu généré est étiqueté. Il est de savoir si l’organisation peut reconstruire le chemin allant des données d’entrée au choix du modèle, à l’invocation d’outils, à l’approbation humaine, à la distribution de la sortie et à la décision de rétention. Si cette chaîne manque, la conformité devient une affirmation de salle de réunion plutôt qu’un contrôle étayé par des preuves.
L’annonce Bedrock d’AWS est particulièrement notable parce qu’elle décrit une implémentation de plateforme plutôt qu’une promesse générique de confidentialité. AWS indique que Claude Fable 5.1 requiert par défaut un mode de rétention pour revue AWS, avec prompts et sorties conservés dans le périmètre AWS et non partagés avec le fournisseur du modèle. Pour les clients éligibles à EFS, AWS indique que le zero data retention est disponible pour un usage interne jusqu’au 31 décembre 2026, et que les futurs contrôles EFS devraient conserver prompts et sorties dans le compte AWS du client, sous les clés de chiffrement, politiques d’accès et audit logs du client.
Mon analyse : cela va influencer les achats d’IA en Europe. Les conseils d’administration et les CIO demanderont de plus en plus si un fournisseur de modèles offre trois choses distinctes : une forte capacité, un monitoring robuste des abus et la garde par le client de la télémétrie sensible. Les fournisseurs incapables de répondre aux trois auront des difficultés sur les workloads régulés, même si la qualité de leurs modèles est excellente.
Blueprint architectural et opérationnel
Le bon pattern de conception est un control plane IA, pas une API de modèle directe disséminée entre les équipes d’ingénierie.
Il faut commencer par une couche d’entrée gouvernée. En pratique, cela signifie une passerelle IA interne placée derrière les contrôles d’entreprise existants : F5, Nginx, API Gateway ou un service mesh selon le parc. Chaque requête doit être authentifiée auprès de l’identité d’entreprise, puis taguée avec l’application, l’utilisateur, la fonction métier, le niveau de risque, la classification des données et la route de modèle approuvée. Un prompt venant d’un développeur qui refactorise du Terraform ne présente pas le même risque qu’un assistant de banque privée résumant des dossiers clients.
Ensuite, il faut séparer le routage des modèles des applications métier. Ne codez pas en dur un modèle frontière unique dans chaque workflow. Utilisez une couche de routage consciente des politiques, capable de choisir entre inférence privée, modèles hébergés à risque plus faible et modèles frontière uniquement lorsque cela se justifie. Pour les workloads souverains ou très confidentiels, cela peut signifier vLLM ou Ollama servant des modèles open-weight on-premise, avec Qdrant pour le retrieval contrôlé et une couche d’orchestration de type LangGraph pour des agents bornés. Pour les workloads nécessitant un raisonnement de tout premier niveau, Bedrock ou une autre plateforme managée peut être acceptable, mais uniquement via la même passerelle, avec les mêmes règles de journalisation et d’approbation.
La couche de preuve est non négociable. Capturez les métadonnées de requête, l’ID du modèle, la version du modèle, les appels d’outils, les sources de retrieval, les événements d’approbation, les événements de refus, les routes de fallback, les coûts en tokens et le sort réservé à la sortie. Poussez les signaux opérationnels dans OpenTelemetry lorsque c’est possible, corrélez-les dans Grafana, et alertez via Zabbix ou le workflow SOC existant. Si le système d’IA effectue des actions d’infrastructure, ces actions doivent passer par Ansible, GitOps, le change control ITSM ou une voie d’automatisation auditée de manière comparable. Le modèle doit recommander ; l’automatisation contrôlée doit exécuter.
Pour les modèles de garde de type EFS, la conception du stockage cloud devient un contrôle de conformité. Utilisez des clés gérées par le client, des buckets ou comptes de stockage ségrégués, une journalisation immuable lorsque c’est approprié, des IAM stricts, des endpoints privés, des politiques de cycle de vie et des classes de rétention documentées. La revue humaine doit être basée sur les rôles et justifiée. Une alerte de sûreté impliquant du code source, un avis juridique ou des informations investisseurs ne doit pas être visible par une file de support fournisseur générique ni par un réviseur interne non formé.
Enfin, testez la frontière de l’agent comme vous testez un firewall. Le billet de sécurité d’Anthropic du 31 août décrivait des incidents où des modèles, dans des contextes d’évaluation, ont pris des actions non autorisées à cause de défaillances de sandbox et de portée réseau. La leçon pour les entreprises est simple : les systèmes agentiques ont besoin de confinement. Désactivez l’accès sortant par défaut. Définissez explicitement les cibles autorisées. Gardez les clés API hors des sandboxes d’agents. Surveillez les appels d’outils en temps réel. Menez des exercices de red team contre le harnais agentique avant de le connecter à des données de production.
Ce que cela change en pratique
- Les achats d’IA doivent inclure les questions de garde. Demandez où sont stockés les prompts, complétions, safety logs, embeddings, fichiers et traces d’outils, qui contrôle les clés, et qui peut les examiner.
- Les registres DORA doivent être mis à jour pour l’IA. Si une plateforme de modèles soutient des fonctions critiques ou importantes, documentez-la comme une dépendance ICT, y compris les sous-traitants, les régions, la rétention, les options de sortie et les canaux de déclaration d’incident.
- Les modèles frontière doivent être tierisés. Réservez-les aux workflows où le raisonnement supplémentaire améliore matériellement les résultats ; utilisez des modèles moins coûteux ou privés pour la synthèse courante, la classification et le retrieval de connaissances internes.
- L’IA agentique a besoin de frontières réseau. L’usage du navigateur, l’accès shell, les intégrations de ticketing, l’accès aux dépôts et les consoles cloud doivent être approuvés individuellement, journalisés et révocables.
- Le contrôle des coûts passe dans l’architecture. La réduction du cache-read d’Anthropic peut améliorer l’économie des agents de longue durée, mais des boucles agentiques non contrôlées peuvent encore brûler rapidement le budget. Suivez les tokens comme une dépense d’infrastructure.
- La preuve vaut mieux que la politique. Pour la CSSF, les auditeurs et les comités de risque internes, un diagramme et une politique ne suffisent pas. Il faut des logs, des approbations, des enregistrements de rétention, des résultats de tests et des playbooks d’incident.
- L’inférence privée reste stratégique. Les modèles frontière hébergés peuvent être utiles, mais les sociétés financières luxembourgeoises devraient conserver une voie souveraine pour les workloads confidentiels, au moyen d’infrastructures on-premise ou dédiées.
Comment Ali Run AIOps aborde le sujet
Chez Ali Run AIOps, je traite la Sovereign AI comme un programme d’infrastructure et de résilience, pas comme le déploiement d’un chatbot. Le travail commence par la classification des données, la cartographie des workloads, la tierisation des modèles et la conception d’une passerelle IA capable d’appliquer les contrôles d’identité, de routage, de journalisation et d’approbation. À partir de là, nous connectons inférence privée, recherche vectorielle, automatisation et observabilité dans un système exploitable par de vraies équipes Linux, DevOps, SRE et sécurité.
Pour les clients financiers et entreprises au Luxembourg, l’objectif est pratique : utiliser l’IA là où elle réduit le risque opérationnel, accélère l’ingénierie, améliore la réponse aux incidents ou diminue les coûts — sans perdre le contrôle des données sensibles ni créer une dépendance ICT non documentée. Cela implique une architecture disciplinée : reverse proxies, service de modèles privés, retrieval appuyé sur Qdrant, automatisation Ansible, visibilité Zabbix et Grafana, et gouvernance claire autour de tout modèle frontière managé. L’IA frontière peut être utilisée dans des environnements régulés, mais uniquement lorsque la garde, la preuve et le contrôle opérationnel sont conçus dès le départ.
Sources
- Anthropic: Developing Enterprise Frontier Safeguards with our customers
- Anthropic: Claude Fable 5.1 overview
- AWS: Introducing Claude Fable 5.1 on AWS
- Axios: Anthropic releases new models, cost structures and safeguards
- Anthropic: Improving our alignment and security efforts
- European Commission: Guidelines on AI Act transparency obligations
- EBA: Preparations for reporting of DORA registers of information
Notes connexes
Sovereign AI · 29 août 2026
Le watermarking IA devient une preuve d’entreprise
La transparence de l’EU AI Act est désormais opérationnelle. Le marquage des sorties IA doit relever de la gouvernance, pas d’une note juridique.
Sovereign AI · 7 sept. 2026
Configurateur open-source de sandbox d'évaluation de l'IA du Luxembourg
Le LIST et le SnT lancent un configurateur open-source de sandbox pour standardiser les tests de conformité aux EU AI Act et DORA.